WordPress Sicherheit und Performance
Wenn du eine Website, basierend auf dem Content-Management-System (CMS) WordPress betreibst, kennst du das vielleicht: Viele Plugins für alle möglichen Funktionen, hier Caching, da Sicherheit. Es geht allerdings auch anders. Wir haben uns bewusst dafür entschieden, viele Dinge auf unserer Website nicht über Plugins zu lösen, sondern sie selbst umzusetzen. Warum ist das für dich und deine Website eine richtig gute Sache?
Stell dir deine WordPress-Installation wie ein Auto vor. Jedes Plugin ist wie ein zusätzliches Teil, das du einbaust. Ein Navi, Soundsystem, spezielle Felgen, Klimaanlage, spezielle Lackierung. Je mehr Teile du hinzufügst, desto schwerer wird das Auto, desto mehr kann kaputtgehen und desto langsamer wird es vielleicht auch.
Genau so ist es mit WordPress. Wir verfolgen einen anderen Ansatz, wir bauen nur das ein, was wir wirklich brauchen und das oft manuell. Das klingt vielleicht erstmal kompliziert, aber lass uns die Vorteile erklären:
Deine Website wird zum Rennwagen
Jedes Plugin, das du installierst, muss geladen werden und kann deine Website verlangsamen. Das kennst du vielleicht von Seiten, die ewig laden. Wir umgehen das, indem wir zum Beispiel unser Caching – das ist wie ein Zwischenspeicher, der deine Seite superschnell ausliefert – direkt in den „Motor“ deiner Website einbauen. Das Ergebnis? Deine Seite lädt blitzschnell. Und das ist nicht nur gut für die Geduld deiner Besucher, sondern auch für Google, denn schnellere Seiten werden oft besser gefunden.
Mehr Sicherheit für dein digitales Zuhause
Jedes Plugin kann ein potenzielles Sicherheitsrisiko darstellen. Stell dir vor, du hast viele Türen und Fenster an deinem Haus, aber nicht alle sind gleich gut gesichert. Deshalb bauen wir nur wenige, dafür aber sehr stabile Türen und Fenster ein. Indem wir weniger Plugins verwenden und wichtige Funktionen selbst implementieren, minimieren wir die Angriffsfläche für Hacker. Deine Daten und die deiner Besucher sind bei uns sicher aufgehoben.
Eine Website, die perfekt zu dir passt
Manchmal brauchst du eine ganz spezielle Funktion, die kein Plugin so richtig abbildet. Ein barrierefreies Kontaktformular zum Beispiel, das wirklich jeder nutzen kann. Wir entwickeln solche maßgeschneiderten Lösungen direkt für deine Website. Das bedeutet, du bekommst genau das, was du brauchst, ohne unnötigen Ballast oder Kompromisse. Deine Website ist einzigartig und perfekt auf deine Anforderungen zugeschnitten.
Weniger Ärger mit Updates und Kompatibilität
Ein Plugin wird aktualisiert, und plötzlich funktioniert etwas anderes nicht mehr. Das ist der Albtraum vieler WordPress-Betreiber. Indem wir weniger Plugins nutzen und Funktionen selbst steuern, minimieren wir dieses Risiko erheblich. Deine Website läuft stabil und du hast keine Kopfschmerzen mit Updates.
Wir sind davon überzeugt, dass weniger oft mehr ist. Indem wir auf eine schlanke, handgemachte WordPress-Installation setzen, bieten wir dir eine Website, die nicht nur schnell und sicher ist, sondern auch genau das tut, was sie soll. Ohne unnötigen Ballast, ohne unnötige Risiken.
Caching
Zum Beispiel verzichten wir auf die Einbindung eines Caching-Plugins wie WP Rocket, welches nur für weitere Kosten sorgt. Dies können wir bei WordPress mit einer kurzen Anweisung in der .htaccess erledigen. Wer sich diese Datei mal genauer anschaut, wird feststellen, dass WP Rocket, WP fastest Cache, WP Optimize und Co. nichts anderes tun.
An dieser Stelle möchten wir auch einmal mit einem weitverbreitetem Vorurteil aufräumen. Object-Caching, Redis und Co., die Auslieferung über Content Delivery Networks wie Cloudflare, alles schön und gut. Aber oftmals einfach extrem unnötig. Viele Webpräsenzen benötigen solche Maßnahmen schlichtweg nicht, da sie keine extremen Zugriffszahlen weltweit haben. Die Wahl des richtigen Hosters und sinnvolle Cachingmaßnahmen reichen vollkommen aus, statt mit Kanonen auf Spatzen zu schießen.
Was haben wir also gemacht? Wir haben manuell über die .htaccess-Datei sogenannte „Expires Headers“ konfiguriert. Das bedeutet, wir sagen dem Browser unserer Besucher genau, wie lange er verschiedene Dateitypen (wie Bilder, CSS-Dateien, JavaScript oder Schriftarten) zwischenspeichern soll.
Im Klartext: Wenn jemand unsere Website besucht, lädt der Browser viele Elemente herunter. Dank der Anweisungen weiß der Browser, dass er diese Elemente für einen bestimmten Zeitraum (z.B. Bilder für 4 Monate, CSS-Dateien für 1 Jahr) nicht erneut vom Server herunterladen muss, wenn der Besucher die Seite wieder aufruft.
Der Vorteil: Die Website lädt dadurch für wiederkehrende Besucher extrem schnell, da der Browser die meisten Inhalte bereits lokal gespeichert hat und nicht jedes Mal neu anfordern muss. Dies verbessert die Ladegeschwindigkeit und das Nutzererlebnis erheblich, ohne eben ein zusätzliches Caching-Plugin nutzen zu müssen.
WordPress: Deine Website, deine Regeln
Bestimmt hast du schon mal gehört, dass WordPress ein „Baukastensystem“ ist. Und ja, das stimmt auch – bis zu einem gewissen Grad. Aber der große Unterschied zu Systemen wie Wix, Webflow oder anderen Homepage-Baukästen ist: Mit WordPress kannst du den Baukasten komplett zerlegen und nach deinen eigenen Regeln wieder zusammensetzen. Wir lieben WordPress genau dafür, weil wir so deine Website sicher, flexibel und extrem leistungsstark machen können.
Vergiss das Bild vom starren Baukasten. Stell dir WordPress eher wie ein Schweizer Taschenmesser vor: Es hat viele Funktionen, aber du entscheidest, welche du nutzt, welche du entfernst und welche du anpasst, damit es perfekt zu dir passt.
Lass uns mal anschauen, wie wir das machen und warum das für dich so wertvoll ist:
Sicherheit
Viele behaupten, WordPress sei unsicher. Das ist wie zu sagen, ein Auto sei unsicher, wenn man die Tür offen lässt. Es kommt darauf an, wie man damit umgeht. Wir nehmen die Sicherheit deiner Website extrem ernst und setzen auf maßgeschneiderte Maßnahmen.
Wir entfernen zum Beispiel unnötige „Türen und Fenster“ zu deiner Website, die Angreifern potenziell als Einfallstor dienen könnten. Ein Beispiel ist die Entfernung der WordPress-Versionsnummer oder das Deaktivieren der REST-API für Unbefugte. Das sind technische Feinheiten, aber das Ergebnis ist klar: Deine Website wird deutlich sicherer, da wir Angreifern weniger Angriffsflächen bieten und Standard-Schwachstellen gar nicht erst entstehen lassen. Du erhältst eine Festung, die genau auf deine Bedürfnisse zugeschnitten ist!
Performance
Erinnerst du dich an den letzten Beitrag über unsere schnellen Ladezeiten? Das ist nur ein Teil der Geschichte. Mit WordPress können wir nicht nur über die .htaccess-Datei optimieren, sondern auch direkt im „Motorraum“ der Website – der functions.php.
Wir haben zum Beispiel über Code festgelegt, dass WordPress eigene Block-Stile – das sind Design-Anweisungen für den Editor – nur dann geladen werden, wenn sie auch wirklich gebraucht werden. Stell dir vor, du hast einen großen Werkzeugkasten, brauchst aber nur einen Hammer. Wir sorgen dafür, dass nicht der ganze Kasten herumgeschleppt wird, sondern nur der Hammer. Das Ergebnis? Eine noch schnellere Website, die sich auf das Wesentliche konzentriert und Ressourcen spart.
Flexibilität und individuelle Anpassung
Hier kommt der Punkt, an dem WordPress andere Systeme alt aussehen lässt. Während du bei Wix oder Webflow oft an vorgegebene Strukturen und Funktionen gebunden bist, können wir bei WordPress alles anpassen.
- Dein Backend, deine Ordnung: Für dich als Website-Betreiber ist es wichtig, dass du dich im Admin-Bereich zurechtfindest. Wir gestalten ihn für dich so aufgeräumt wie nötig. Wir können Menüpunkte entfernen, die du nie brauchst (z.B. Kommentare, wenn du keinen Blog hast), das Dashboard in „Übersicht“ umbenennen und sogar einen direkten Ansprechpartner-Bereich oder Video-Tutorials im Dashboard einrichten.
Kein Chaos, sondern eine intuitive Oberfläche, die dich direkt ans Ziel bringt.
- Maßgeschneiderte Funktionen: Benötigst du ein spezielles Feature, das es so nicht von der Stange gibt? Kein Problem. Mit unserer Expertise können wir fast jede Funktion direkt in WordPress entwickeln und integrieren. Du bist nicht auf die Grenzen von Plugins oder Baukasten-Features angewiesen.
Fazit: WordPress ist so gut, wie der, der es bedient!
Mit dem richtigen Wissen und der nötigen Expertise ist WordPress weit mehr als nur ein einfacher Baukasten. Es ist ein mächtiges Werkzeug, mit dem wir Website-Projekte umsetzen, die nicht nur beeindruckend aussehen, sondern auch extrem sicher, unglaublich schnell und perfekt auf deine individuellen Bedürfnisse zugeschnitten sind.
Stell dir vor, deine Website ist ein Haus. Standardmäßig hat dieses Haus Türen und Fenster, aber auch ein paar versteckte Luken und Schornsteine. Viele Website-Betreiber verlassen sich auf Alarmanlagen (Plugins), um diese Punkte zu sichern. Wir gehen einen Schritt weiter: Wir bauen die Mauern dicker, verriegeln nicht benötigte Zugänge von innen und stellen Wachen an die Tore. Das alles geschieht direkt im „Fundament“ deiner Website, der sogenannten .htaccess-Datei.
Lass uns dir zeigen, was wir hier im Detail umgesetzt haben, um deine Daten und Website zu schützen:
Die 8G Firewall – Schutz vor ungebetenen Gästen
Der Großteil des Codes, den du oben siehst, ist unsere maßgeschneiderte 8G Firewall. Stell dir das wie einen aufmerksamen Türsteher vor, der jeden einzelnen Besucher und jede Anfrage an unsere Website genauestens prüft.
- Verdächtige Anfragen erkennen: Die Firewall ist darauf trainiert, über 4000 verschiedene Arten von bösartigen Anfragen zu erkennen. Ob es sich um Versuche handelt, unsere Datenbank zu manipulieren (SQL-Injection), versteckte Befehle einzuschleusen (Command Injection) oder Schwachstellen auszunutzen – der Türsteher lässt niemanden rein, der sich verdächtig verhält. Das ist wie ein Frühwarnsystem, das Angriffe blockiert, bevor sie überhaupt Schaden anrichten können.
- Schutz vor Bots und Scannern: Viele Angriffe kommen nicht von Menschen, sondern von automatisierten Programmen, sogenannten Bots. Unsere Firewall erkennt auch diese und blockiert sie. So verhindern wir, dass schädliche Bots überhaupt erst anfangen können, nach Schwachstellen zu suchen oder unsere Seite zu belasten.
- Unerlaubte Methoden blockieren: Bestimmte Methoden, mit denen Browser normalerweise Informationen austauschen, können auch für Angriffe missbraucht werden. Die Firewall blockiert solche verdächtigen Methoden, um potenzielle Sicherheitslücken zu schließen.
Kein Zutritt zu sensiblen Dateien
Es gibt Dateien auf deiner WordPress-Installation, die niemand außer dem System selbst sehen sollte. Dazu gehören zum Beispiel die wp-config.php (die alle wichtigen Zugangsdaten enthält) oder die .htaccess selbst. Wir haben explizit festgelegt, dass diese Dateien für niemanden von außen zugänglich sind. Das ist, als würden wir die Baupläne und den Tresorraum unseres Hauses doppelt und dreifach sichern.
Weniger Informationen preisgeben
Manchmal ist es besser, nicht alles über sich zu verraten. Das gilt auch für deine Website. Wir verbergen zum Beispiel die verwendete PHP-Version oder die genaue Server-Software. Warum? Weil Angreifer diese Informationen nutzen könnten, um bekannte Schwachstellen bestimmter Versionen auszunutzen. Wenn diese Infos nicht sichtbar sind, wird es für sie schwieriger, Schwachstellen zu finden.
Immer verschlüsselt unterwegs (HTTPS)
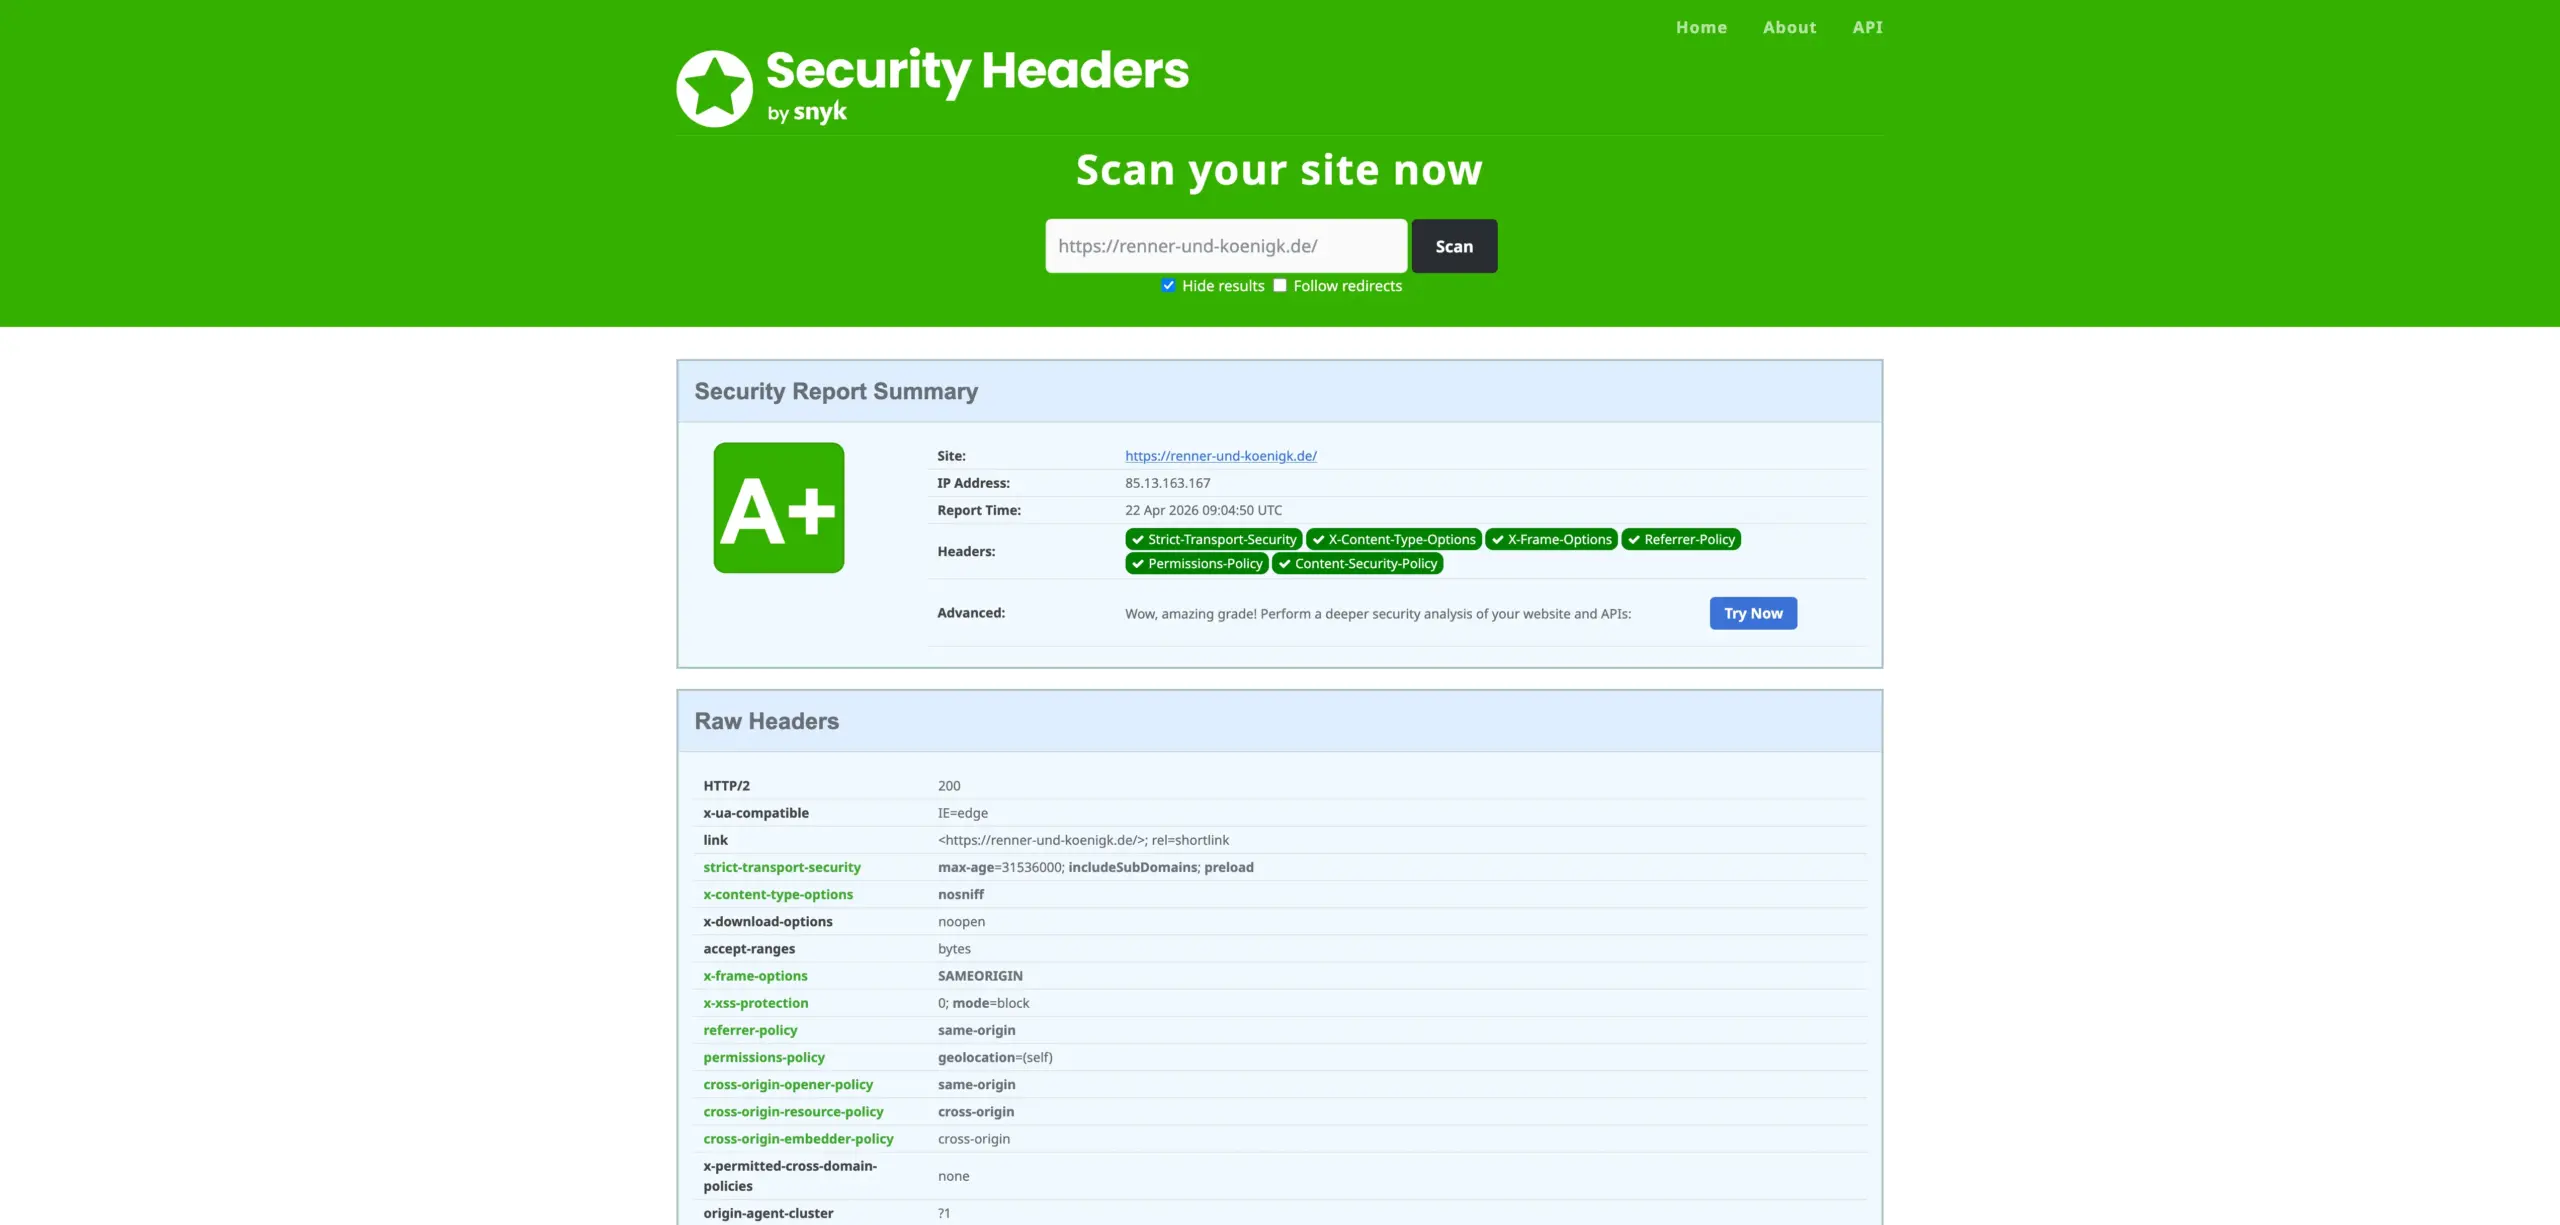
Wir stellen sicher, dass alle Daten zwischen deiner Website und dem Besucher immer über eine sichere, verschlüsselte Verbindung (HTTPS) übertragen werden. Das ist wie eine verschlossene Röhre, durch die niemand von außen deine Daten einsehen oder manipulieren kann. Zusätzlich erzwingen wir dies mit der sogenannten „Strict-Transport-Security“, die den Browser zwingt, immer HTTPS zu nutzen.
Schutz vor Identitätsdiebstahl und Betrug
Wir haben verschiedene Maßnahmen implementiert, um dich und deine Besucher vor gängigen Angriffsmethoden zu schützen:
- X-Frame-Options SAMEORIGIN: Verhindert, dass jemand deine Website in eine andere Seite einbettet (Framing) und so zum Beispiel „Clickjacking“ betreibt – eine Methode, bei der Besucher unbemerkt auf etwas klicken, was sie gar nicht wollten.
- X-XSS-Protection: Schützt vor „Cross-Site-Scripting“ (XSS), einer Methode, bei der Angreifer schädlichen Code in deine Website einschleusen, um zum Beispiel Cookies zu stehlen.
- Referrer-Policy „same-origin“: Schützt die Privatsphäre deiner Besucher, indem nicht unnötig preisgegeben wird, von welcher Seite sie gekommen sind.
- Blockierung von XML-RPC: Die XML-RPC-Schnittstelle war früher für externe Kommunikation wichtig, wird aber heute oft für Brute-Force-Angriffe missbraucht. Wir deaktivieren sie, um diese Angriffsfläche zu schließen.
- Blockierung von Username-Enumeration: Verhindert, dass Angreifer durch systematisches Probieren gültige Benutzernamen auf deiner Website herausfinden können – ein erster Schritt für Brute-Force-Angriffe auf Passwörter.
Content-Security-Policy (CSP)
Mit der Content-Security-Policy (CSP) legen wir genau fest, welche Inhalte (Skripte, Bilder, Stylesheets etc.) von welchen Quellen auf unserer Website geladen werden dürfen.
Stell dir das wie eine strenge Zollkontrolle vor: Nur genehmigte Inhalte von bekannten und vertrauenswürdigen Lieferanten dürfen passieren. Alles andere wird rigoros blockiert. Das schützt nicht nur vor eingeschleustem, schädlichem Code, sondern auch davor, dass Inhalte von unerwünschten externen Quellen geladen werden, die deine Privatsphäre oder die deiner Besucher gefährden könnten.
Sicherheit ist kein Zufallsprodukt
Wie du siehst, ist die Sicherheit deiner WordPress-Website kein Zufall, sondern das Ergebnis gezielter und tiefgreifender technischer Maßnahmen. Indem wir diese Schritte direkt im „Herzen“ unserer Installation umsetzen, schaffen wir eine robustere und widerstandsfähigere Website, die nicht nur für uns, sondern vor allem für dich und deine Daten ein sicherer Hafen ist.